GOUVERNANCE, RISQUES & CONFORMITÉ
Plusieurs référentiels.
Une gouvernance plus simple.
Transformez vos exigences en pratiques claires et utilisables. Nous rapprochons les exigences communes pour mutualiser vos contrôles, réutiliser vos preuves et simplifier le travail de vos équipes.
Des responsabilités claires · Moins de travaux en double · Des priorités partagées
Parler de mes enjeux de gouvernance ->
Vori les référentiels maîtrisés Re
 Responsabilités claires
Risques priorisés
Exigences maîtrisées
Notre différence
Faites converger vos exigences.
Allégez votre quotidien.
Chaque nouveau référentiel ne doit pas devenir un chantier isolé. Nous construisons un cadre commun à partir de vos pratiques existantes..

Gouvernance
Clarifier les rôles, les responsabilités et les instances de décision.
 Risques
Évaluer les risques et orienter les actions selon vos enjeux.
Conformité
Traduire les exigences en contrôles, preuves et suivi.
Des résultats concrets
Vous savez où vous en êtes.
Et quoi faire ensuite.
Des livrables conçus pour décider, agir et démontrer votre avancement.
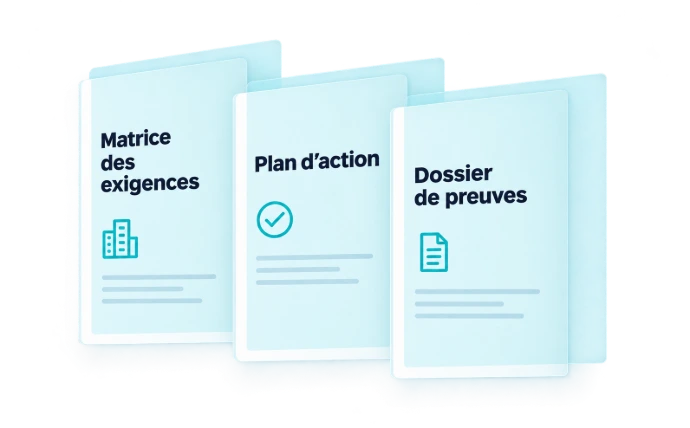
 Matrice des exigences
Identifiez les exigences applicables, leurs points communs et les écarts.
 Plan d’action priorisé
Sachez quoi faire, qui intervient et dans quel délai.
 Dossier de preuves
Retrouvez les justificatifs et préparez vos audits.
Selon le mandat, un tableau de bord de direction complète le suivi des risques, des décisions et des actions.
Nos domaines d’expertise
Une vision globale.
Un accompagnement ciblé.
Mobilisez les compétences utiles à vos enjeux, avec un pilotage cohérent entre les domaines.

Gouvernance, risques et conformité
Clarifiez les responsabilités et donnez à la direction une vision des priorités.
ISO 27001 · NIST CSF

Gouvernance et sécurité de l’IA
Encadrez les usages de l’IA, les responsabilités et la supervision humaine.
ISO 42001 · ISO 27090 · EU AI Act

Sécurité de l’information et cybersécurité
Structurez votre sécurité et préparez vos audits avec des pratiques adaptées.
ISO 27001 · NIST CSF · NIS2 · Cyber-Safe

Protection des données et vie privée
Intégrez la protection des données aux pratiques de vos équipes.
ISO 27701 · LPD · LIPDA · RGPD

Sécurité du cloud et données personnelles
Organisez les contrôles de vos services cloud et de leurs fournisseurs.
ISO 27018

Cybersécurité industrielle et sécurité OT
Adaptez la gouvernance de sécurité aux contraintes de vos installations.
IEC 62443 · ISO 27019

Résilience numérique et risques liés aux tiers
Préparez la continuité et renforcez la maîtrise de vos prestataires.
DORA · NIS2

Qualité des dispositifs médicaux
Structurez les processus qualité et préparez la certification.
ISO 13485
Nos thématiques d’expertise
Des compétences transverses pour structurer votre gouvernance et répondre à vos enjeux.
| Thématique | Accompagnement | Référentiels associés |
|---|---|---|
| Gouvernance, risques et conformité (GRC) | Rôles, pilotage des risques, contrôles et reporting de direction. | ISO 27001 · NIST CSF |
| Gouvernance et sécurité de l’IA | Usages de l’IA, responsabilités, risques et supervision humaine. | ISO 42001 · ISO 27090· EU AI Act |
| Sécurité de l’information et cybersécurité | Système de management, politiques et préparation aux audits. | ISO 27001 · NIST · NIS2 · Cybersafe |
| Protection des données et vie privée | Gouvernance des traitements, droits et analyses d’impact. | ISO 27701 · RGPD · LPD · LIPDA |
| Sécurité du cloud et données personnelles | Protection des données dans les services cloud et contrôles fournisseurs. | ISO 27018 |
| Cybersécurité industrielle et sécurité OT | Gouvernance de la sécurité des systèmes industriels et énergétiques. | IEC 62443 · ISO 27019 |
| Résilience numérique et risques liés aux tiers | Continuité, incidents et maîtrise des prestataires TIC. | DORA · NIS2 |
| Qualité et conformité des dispositifs médicaux | Management de la qualité et préparation à la certification. | ISO 13485 |
Une expertise qui soutient vos projets
Normes et cadres maîtrisés par nos consultants
Une expertise mobilisée selon votre secteur, vos enjeux et le périmètre de votre mission.
| Référentiel | Domaine | Accompagnement proposé |
|---|---|---|
| ISO/IEC 27001 | Sécurité de l’information | Structurer le système de management de la sécurité et préparer les audits. |
| ISO/IEC 27018 | Protection des données dans le cloud public | Adapter les mesures de protection des données et les contrôles des fournisseurs. |
| ISO/IEC 27701:2025 | Protection des données et vie privée | Structurer le système de management de la protection de la vie privée. |
| ISO/IEC 27019 | Sécurité du secteur de l’énergie | Adapter les mesures de sécurité aux systèmes et activités énergétiques. |
| SO/IEC 42001 | Gouvernance de l’intelligence artificielle | Organiser les responsabilités, les risques et le système de management de l’IA. |
| ISO/IEC 27090 | Sécurité des systèmes d’intelligence artificielle | Identifier les menaces propres à l’IA et définir les mesures de protection. |
| IEC 62443 | Cybersécurité industrielle et systèmes OT | Structurer la gouvernance et la sécurité des systèmes industriels. |
| NIST CSF 2.0 | Gouvernance et gestion des risques cyber | Évaluer la maturité, prioriser les mesures et définir une feuille de route. |
| Cyber-Safe | Label suisse de cybersécurité | Évaluer les pratiques, définir les actions correctives et préparer la labellisation. |
| NIS2 | Gouvernance et obligations de cybersécurité | Analyser les exigences applicables et structurer la gestion des risques et des incidents. |
| DORA | Résilience numérique du secteur financier | Structurer les risques informatiques, la continuité et le suivi des prestataires. |
| RGPD | Protection des données personnelles dans l’Union européenne | Organiser les traitements, les droits des personnes et les analyses d’impact. |
| LPD | Protection des données personnelles en Suisse | Structurer la conformité, les responsabilités et la gestion des traitements. |
| LIPDA — Valais | Protection des données, transparence et archivage | Accompagner les institutions assujetties dans leurs obligations et leur gouvernance documentaire. |
| EU AI Act | Réglementation européenne de l’intelligence artificielle | Qualifier les usages, identifier les obligations et organiser la supervision humaine. |
| ISO 13485 | Qualité des dispositifs médicaux | Structurer le management de la qualité et préparer la certification. |
Dans notre approche de convergenace, nous relions les exigences communes mutualiser vos contrôles, simplifier vos actions de tous les jours et vos preuves de conformité.
Notre méthode
De vos exigences
aux pratiques du quotidien.
Évaluer
Comprendre vos enjeux et vos écarts.
Résultat : écarts et priorités identifiés.
Harmoniser
Rapprocher les exigences et les processus.
Résultat : cadre commun défini.
Déployer
Mettre en place des pratiques utilisables.
Résultat : pratiques opérationnelles.
Piloter
Suivre les décisions et améliorer.
Résultat : avancement visible.
Passons à l’action
Quels référentiels devez-vous maîtriser, et par où commencer ?
Vous préparez un audit, répondez à un appel d’offres ou souhaitez simplifier votre organisation ? Faisons le point sur vos exigences, votre fonctionnement et vos priorités.